Scénario : analyser un e-mail d'hameçonnage
Niveau : intermédiaire · Durée : 1 h · Compétences : en-têtes d'e-mails, analyse d'URL, domaines, signalement
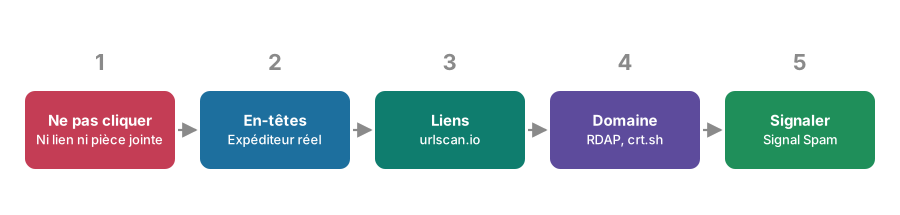
Fiche de mission
Contexte
Vous recevez un e-mail prétendant venir d'un service de livraison : « Votre colis est bloqué, des frais de 1,99 € sont à régler sous 24 h. » Un bouton invite à payer.
Question : ce message est-il frauduleux ? Qui l'a réellement envoyé, et vers quoi mène le lien ?
Livrable : une fiche d'analyse et un signalement aux plateformes compétentes.
Quel message utiliser pour s'entraîner ?
Regardez dans votre dossier spam : il contient presque toujours des exemples réels. Ne cliquez sur rien et n'ouvrez aucune pièce jointe.
Étape 1 - Ne pas cliquer
- Ne cliquez sur aucun lien et n'ouvrez aucune pièce jointe.
- Ne répondez pas.
- Si vous travaillez sur ordinateur, désactivez l'affichage automatique des images distantes dans votre messagerie : elles peuvent signaler à l'expéditeur que le message a été lu.
Étape 2 - Lire les signaux visibles
- Urgence et menace (« sous 24 h », « votre compte sera suspendu »)
- Petite somme à payer (technique pour obtenir les coordonnées bancaires)
- Adresse d'expéditeur sans rapport avec la marque
- Formule générique (« Cher client »), fautes, logo approximatif
- Lien dont l'adresse réelle (visible en survolant le bouton sans cliquer) ne correspond pas à la marque
Étape 3 - Analyser les en-têtes
Les en-têtes révèlent le parcours réel du message.
Ouvrez le message, menu ⋮ en haut à droite → Afficher l'original.
Ouvrez le message, menu … → Afficher → Afficher les détails du message.
Ouvrez le message, menu Affichage → Source du message (Ctrl+U).
Copiez l'ensemble des en-têtes dans un analyseur (Google Messageheader ou MxToolbox) et relevez :
| Champ | Ce qu'il révèle |
|---|---|
From |
L'expéditeur affiché (facile à falsifier) |
Return-Path |
L'adresse technique de retour, souvent plus révélatrice |
Received |
Les serveurs traversés ; ils se lisent de bas en haut (le plus bas est le plus proche de l'expéditeur) |
Authentication-Results |
Résultats SPF, DKIM et DMARC : un échec indique que le domaine affiché n'a pas autorisé cet envoi |
Exercice 1 - Le champ From affiche service@livraison-officielle.example, mais le Return-Path est bounce@xk7-mailer.example et DMARC indique « fail ». Interprétation ?
Le message prétend venir d'un domaine qui n'a pas autorisé son envoi (échec DMARC), et l'adresse technique appartient à un tout autre domaine. C'est caractéristique d'une usurpation d'expéditeur. À noter dans la fiche comme élément majeur.
Étape 4 - Analyser le lien sans le visiter
- Clic droit sur le bouton → Copier l'adresse du lien. Collez-la dans votre journal en la neutralisant : remplacez
httpsparhxxpset.par[.](par exemplehxxps://exemple[.]com/paiement), pour éviter tout clic accidentel. - Analysez l'URL réelle avec urlscan.io (en mode non public si l'URL contient votre adresse e-mail ou un identifiant).
- Vérifiez sa réputation sur VirusTotal.
Étape 5 - Analyser le domaine
- RDAP : date de création (souvent quelques jours), registrar.
- crt.sh : autres sous-domaines, autres certificats émis au même moment.
- Recherchez le domaine dans un moteur : d'autres victimes l'ont-elles signalé ?
Exercice 2 - Sur crt.sh, vous trouvez sur le même certificat des domaines imitant trois autres marques. Que pouvez-vous en déduire ?
Ces domaines appartiennent très probablement à la même campagne ou au même opérateur. C'est un pivot précieux à transmettre lors du signalement : il permet de faire bloquer plusieurs sites d'un coup. Ne les visitez pas directement ; analysez-les avec urlscan.io si nécessaire.
Étape 6 - Signaler
| Plateforme | Pour quoi |
|---|---|
| Signal Spam | Signaler un e-mail frauduleux (extension disponible pour les messageries) |
| Phishing Initiative | Faire bloquer une URL d'hameçonnage dans les navigateurs |
| 33700 | Transférer gratuitement un SMS frauduleux |
| cybermalveillance.gouv.fr | Conseils et orientation si vous avez cliqué ou payé |
| La marque usurpée | La plupart des grandes entreprises ont une adresse dédiée au signalement |
Si vous avez saisi vos coordonnées bancaires : contactez immédiatement votre banque pour faire opposition, puis déposez plainte.
Grille d'auto-évaluation
- Aucun clic sur le lien ou la pièce jointe
- En-têtes analysés : expéditeur réel et résultats d'authentification relevés
- URL neutralisée dans le journal et analysée à distance
- Domaine daté et pivots relevés
- Message signalé à au moins une plateforme